毎日のように不正アクセスによる個人情報の漏えいが報道され、規模・件数ともに増えています。さらに、AI の悪用によってサイバー攻撃はより速く、より巧妙になっています。WordPress で作られた企業サイトや会員サイトも、例外ではありません。CMS×WP では、無料のセキュリティチェックでサイトの弱点を見つけ、セキュリティ対策プラグインですぐに直し、手が回らない場合はセキュリティ対策お任せプランで代行する、という3つの方法で WordPress サイトの安全を守るお手伝いをします。
情報漏えいは「大企業だけの問題」ではありません
東京商工リサーチの調査によると、2025年に上場企業とその子会社が公表した個人情報の漏えい・紛失事故は180件で、漏えいした可能性のある個人情報は前年のほぼ2倍に増えました。原因の6割以上は「ウイルス感染・不正アクセス」で、多くは社内のシステムやサーバーから漏えいしています。
出典: 東京商工リサーチ「2025年 上場企業の個人情報漏えい・紛失事故」調査(Web担当者Forum の記事)。上場企業が公表した事故の集計で、公表されない中小企業の被害はこの数字に含まれていません。
AI によって、攻撃はより速く、より巧妙になっています
情報セキュリティ10大脅威 2026(組織編)で「AI の利用をめぐるサイバーリスク」が初めて選ばれ、いきなり3位に
IPA(情報処理推進機構)が毎年発表する「情報セキュリティ10大脅威 2026」の組織編で、「AI の利用をめぐるサイバーリスク」が初めて選ばれ、3位に入りました。1位は「ランサム攻撃による被害」、4位は「システムの脆弱性を悪用した攻撃」です。
IPA の解説書では、AI がサイバー攻撃にもたらす変化として、次のような点を挙げています。
- 攻撃が簡単になり、件数が増えている: 生成 AI を攻撃の「アシスタント」として使うことで、さまざまな攻撃を容易に展開できるようになり、平均的な攻撃の技術水準も上がっています。AI の翻訳によって、自然な日本語のフィッシングメールや偽サイトも簡単に作れるようになりました。
- 脆弱性が見つかってから攻撃されるまでが短くなる: AI は脆弱性の発見や攻撃コードの開発を速めると予測されており(英国国家サイバーセキュリティセンターの見通し)、修正版が公開されてから攻撃が始まるまでの時間が短くなるおそれがあると指摘されています。
- 攻撃の大部分を AI が自動で行う事例も: 偵察・脆弱性の発見・認証情報の窃取といった攻撃の流れの 80〜90% を、AI が自律的に実行していた事例も報告されています。
- AI が作ったプログラムにも注意: AI が生成したプログラムコードには脆弱性が含まれる場合があり、AI が提案した「存在しない部品名」を悪用した攻撃も報告されています。
一方で IPA は、AI を使った攻撃の大部分は「従来と変わらない攻撃が、AI によって半自動化・高速化されたもの」であり、従来のセキュリティ対策が有効だとしています。つまり、更新の遅れ・弱いパスワード・公開されたままのファイルといった基本的な弱点を、これまでより早く見つけて、早く直すことがいっそう重要になっています。
出典: IPA「情報セキュリティ10大脅威 2026 解説書[組織編]」3位「AI の利用をめぐるサイバーリスク」およびコラム「AI とサイバーセキュリティ」。
WordPress サイトが狙われる理由
WordPress は世界で最も多く使われている CMS です。そのため、攻撃者は「WordPress の古いプラグイン」「よくある管理者ユーザー名」などを狙って、プログラムで世界中のサイトを自動的に探しています。サイトの規模や知名度に関係なく、弱点があれば見つけられてしまうのが今の攻撃の特徴です。AI によって攻撃の準備が速くなった今、弱点を放置できる時間はますます短くなっています。
- 古いプラグイン・テーマ: 脆弱性が公表されると、数時間〜数日で攻撃が始まります。停止中のプラグインでも、ファイルが残っていれば狙われます。
- 推測されやすい管理者アカウント: 「admin」などのユーザー名と弱いパスワードは、総当たり攻撃で破られます。
- 放置されたサーバー: サポートの終わった PHP・データベース・OS には、修正されない脆弱性が残り続けます。
- 公開されたままのファイル: wp-config.php のバックアップ、データベースのダンプ、ログファイルなどが外から見える状態になっていることがあります。
被害にあうと、こんなことが起こります
- お問い合わせフォームや会員登録で集めた個人情報の漏えい
- サイトの改ざん(偽のショップやフィッシングサイトへの誘導、スパムの大量掲載)
- 検索エンジンやブラウザで「危険なサイト」と表示され、集客や売上が止まる
- 原因調査・復旧・お客様への説明にかかる費用と時間
個人情報保護法では、不正アクセスによる漏えい(そのおそれがある場合を含む)が起きたとき、個人情報保護委員会への報告と本人への通知が義務づけられています。被害が起きてから対応するより、起きる前に防ぐほうが、ずっと小さな負担で済みます。
CMS×WP のセキュリティ対策 3つのステップ
STEP 1 現状を知る
CMS×WP セキュリティチェックプラグイン
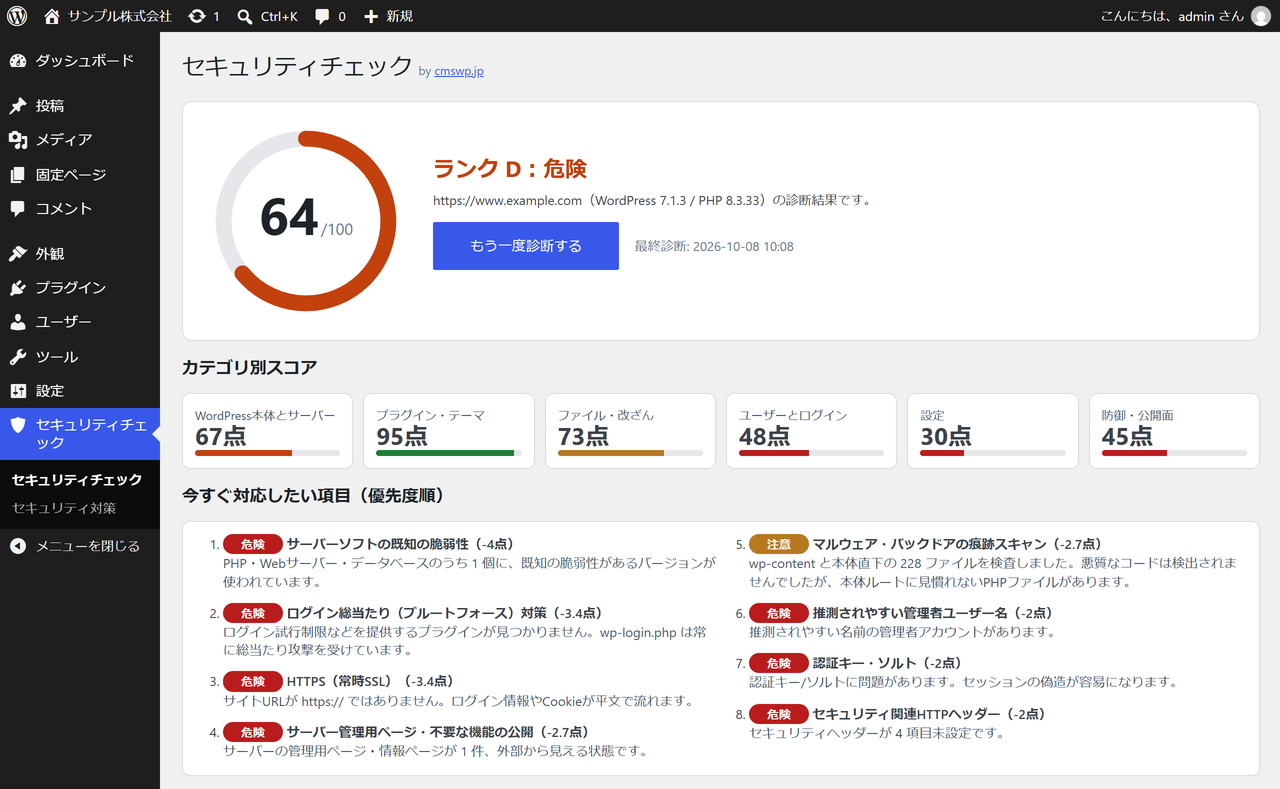
WordPress 本体・プラグイン・テーマ・サーバー・ファイルの改ざんなど約40項目を自動で診断し、100点満点のスコアで表示します。最新の脆弱性情報との照合や、定期診断とメール通知にも対応しています。
無料(会員登録でダウンロード)
STEP 2 すぐに直す
CMS×WP セキュリティ対策プラグイン
診断で見つかった問題を、ワンクリックで対策します。ログイン試行回数の制限、セキュリティヘッダー、ユーザー名の漏えい防止、uploads での PHP 実行の禁止など。変更内容を確認してから適用でき、いつでも元に戻せます。
11,000円(税込)
STEP 3 任せる
セキュリティ対策お任せプラン
「時間がない」「自分で設定するのは不安」という方は、CMS×WP が診断から対策、報告までを代行します。サーバーのコントロールパネルの設定や、サーバーの移行にも対応します。
33,000円(税込)から
セキュリティ対策お任せプラン
セキュリティチェックで見つかった問題を、CMS×WP のスタッフが代わりに対策します。作業の前と後に診断を行い、スコアがどう変わったかをレポートでお渡しします。
管理画面プラン
WordPress の管理画面でできるセキュリティ対策を代行します。
33,000円(税込)
- セキュリティチェックによる診断(作業の前と後)
- WordPress 本体・プラグイン・テーマの更新
- 使っていないプラグイン・テーマの削除
- 管理者アカウントの見直し(推測されやすいユーザー名の変更、不要な管理者の整理)
- CMS×WP セキュリティ対策プラグインの導入と設定(ログイン試行回数の制限、セキュリティヘッダー、ユーザー名の漏えい防止など)
- 作業レポート(実施した対策と、作業前後のスコア)
サーバー込みプラン
管理画面プランの内容に加えて、サーバーのコントロールパネルでの対策も代行します。
55,000円(税込)
- 管理画面プランのすべての内容
- PHP のバージョンアップ(コントロールパネルで切り替えられる場合)
- 常時 HTTPS 化と SSL 証明書の自動更新の確認
- WAF(Webアプリケーションファイアウォール)など、サーバーのセキュリティ機能の有効化
- 公開されたままのバックアップ・ログなどの不要なファイルの削除
- ファイルの権限、.htaccess による機密ファイルの遮断の確認
- サーバーのバックアップ機能の確認
移行・個別対応
サーバーそのものの入れ替えや、被害を受けたサイトの復旧などは、内容を伺ってお見積りします。
別途お見積り
- VPS・新しいサーバーへのサイトの移行
- サポートの終わった OS・PHP・データベースからの移行
- 改ざん・マルウェア被害の調査と復旧
- 複数サイトや大規模サイトのまとめての対策
お申し込みから完了までの流れ
- お申し込み: お問い合わせフォームから、ご希望のプランとサイトの URL をお知らせください。
- 事前の確認: サイトの状況と作業内容を確認し、作業日を決めます。作業用の管理者アカウント(サーバー込みプランの場合はコントロールパネルのアカウントも)をご用意いただきます。
- バックアップと作業: 作業の前にサイトのバックアップを取り、診断・対策を行います。
- レポートのお渡し: 実施した対策と、作業の前後の診断スコアをレポートでお渡しします。
- アカウントの削除: 作業が終わったら、作業用のアカウントの削除やパスワードの変更をお願いします。
※ ログイン情報は、お問い合わせフォームやメールの本文に書かず、作業用のアカウントを新しく作ってお知らせください。受け渡しの方法は、事前の確認のときにご案内します。
※ WordPress 本体・プラグインの更新によって、表示や動作に影響が出る場合があります。影響が出た場合は、バックアップから元に戻すか、ご相談のうえで対応します。
※ 改ざんやマルウェアの被害をすでに受けているサイトは、お任せプランではなく「移行・個別対応」でのお見積りとなります。
よくあるご質問
- Q. どのレンタルサーバーでも対応できますか?
- A. 主要なレンタルサーバーに対応しています。サーバー込みプランの作業内容は、サーバーのコントロールパネルで設定できる範囲によって変わります。事前の確認のときにご案内します。
- Q. 作業中にサイトは止まりますか?
- A. ほとんどの作業はサイトを止めずに行います。PHP のバージョンアップなど、短い時間だけ影響が出る作業は、事前にお知らせしたうえで行います。
- Q. 自分で対策することもできますか?
- A. はい。CMS×WP セキュリティチェックプラグイン(無料)で診断し、CMS×WP セキュリティ対策プラグインを使えば、多くの対策をご自身で行えます。手順に迷ったときだけお任せプランを使う、という使い方もできます。
- Q. 対策したあとも安全ですか?
- A. 新しい脆弱性は毎日のように見つかっており、AI によって修正版の公開から攻撃までの時間も短くなると指摘されています。セキュリティチェックプラグインの定期診断とメール通知で早く気づき、更新を続けることが大切です。CMS×WP のプラグインは、CMS×WP サブスクで常に最新版に更新できます。
WordPress サイトのセキュリティについて、お気軽にご相談ください。