CMS×WP セキュリティ対策プラグイン
診断で見つかった「危険」「注意」の項目を、ワンクリックで対策するCMS×WP セキュリティ対策プラグインをあわせてご利用ください。
セキュリティ対策お任せプラン
「時間がない」「自分で設定するのは不安」という方は、CMS×WP が診断から対策、報告までを代行するセキュリティ対策お任せプランをおすすめします。
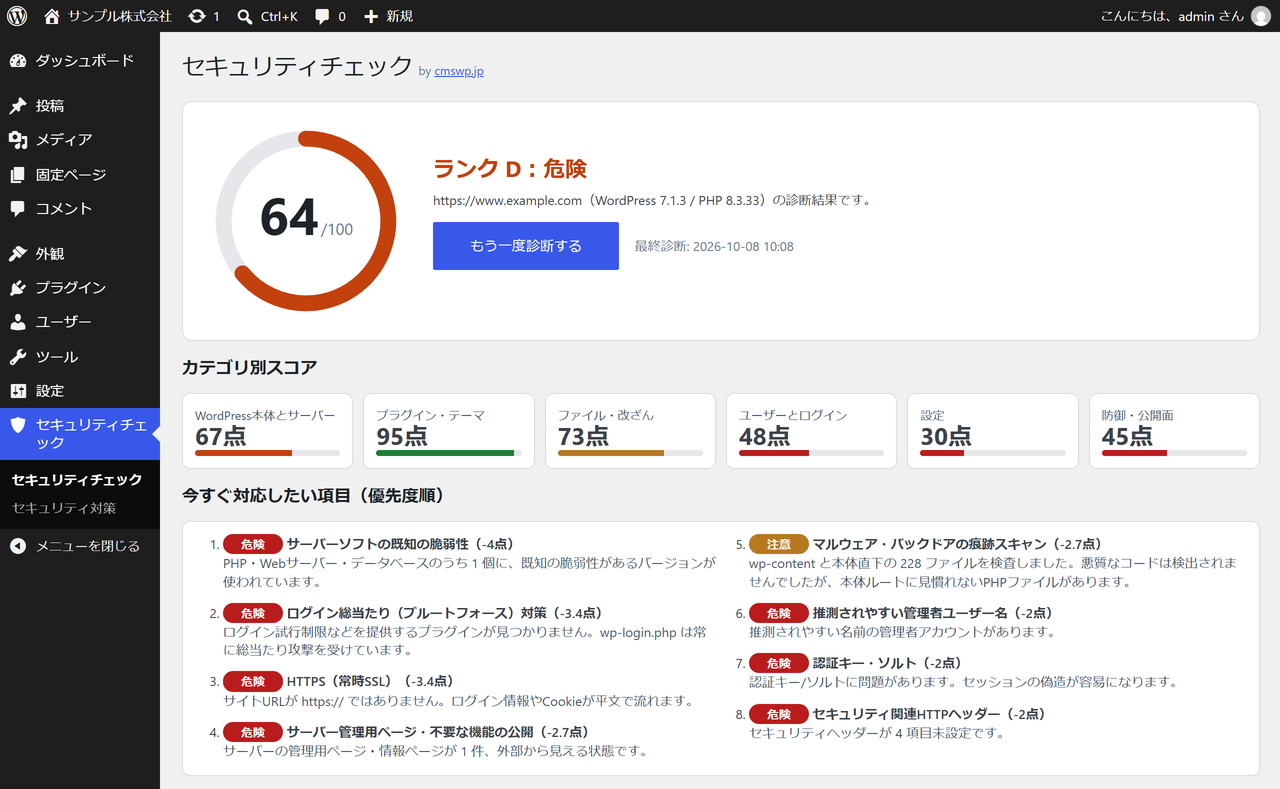
CMS×WP セキュリティチェックプラグインは、WordPress サイトの安全性を約40項目にわたって自動で診断し、100点満点のスコアとランク(A〜E)で表示するプラグインです。WordPress 本体やプラグイン・テーマだけでなく、PHP・Webサーバー・データベースなどサーバー側の既知の脆弱性まで、ボタンひとつでまとめて確認できます。
実際にハッキングの入口になりやすい点(古いプラグインの脆弱性、ファイルの改ざん、バックアップファイルの流出、ログインの総当たり攻撃など)を重点的に調べ、失点の大きい順に「今すぐ対応したい項目」と具体的な対処方法を示します。
以下のような方におすすめです。
- 自社サイトや制作したお客様のサイトが、今どれくらい安全なのかを手軽に確かめたい方
- プラグインやテーマが増えてきて、脆弱性のあるものが混ざっていないか心配な方
- レンタルサーバーやVPSの PHP・データベースなどが古くなっていないか確認したい方
- 改ざんやマルウェアの被害に早く気づけるよう、定期的に自動でチェックしたい方
CMS×WP セキュリティチェックプラグインの特長
- 結果がひと目でわかる: 診断結果を100点満点のスコアとランクで表示し、カテゴリ別の点数も確認できます。専門知識がなくても、どこが弱いのかがすぐにわかります。
- ハッキングされやすい点を重点的に採点: 項目ごとに重み(配点)を付けています。ファイルの改ざん・既知の重大な脆弱性・機密ファイルの流出など「重要」な項目に危険があるときは、ほかの項目が良好でもスコアを69点以下に抑えるため、深刻な問題を見落としません。
- サーバーまで診断: WordPress の中だけでなく、PHP・Webサーバー(Apache / nginx)・MySQL / MariaDB・curl・ImageMagick の既知の脆弱性(CVE)や、OS・OpenSSL のサポート期限まで照合します。
- 最新の脆弱性情報と照合: cmswp.jp が CVE Program のデータをもとに公開している脆弱性フィードを12時間ごとに取得し、インストール済みのプラグイン・テーマと照合します。
- 具体的な対処方法つき: 問題が見つかった項目には、何をすればよいかを具体的に表示します。
- サイトの情報を外部に送らない: 診断結果は自サイトのデータベースにだけ保存し、外部には送信しません。
診断する内容
| カテゴリ | 主なチェック内容 |
|---|---|
| サーバー | PHP・Webサーバー・データベース・curl・ImageMagick の既知の脆弱性、OS・OpenSSL のサポート期限、古い暗号化方式(TLS 1.0 / 1.1)、server-status・phpMyAdmin・phpinfo などの管理用ページの公開、TRACE メソッド |
| WordPress 本体 | 本体の更新、自動更新、PHP のサポート期限、MySQL / MariaDB のバージョン、本体ファイルの改ざん検査(公式チェックサムとの照合) |
| プラグイン・テーマ | 更新の有無、CMS×WP のプラグインが最新版か、停止中のまま放置されたもの、長期間更新されていない・公開停止されたプラグイン、既知の重大な脆弱性との照合、プラグインファイルの改ざん検査 |
| ファイル・改ざん | .env・.git・wp-config のバックアップ・SQLダンプ・debug.log の流出、uploads 内の PHP ファイルと PHP の実行可否、マルウェア・バックドアの痕跡スキャン、ファイルの権限、ディレクトリ一覧の公開、バージョン情報の露出 |
| ユーザーとログイン | 推測されやすい管理者ユーザー名、管理者の人数、最近作られた管理者(不正アカウントの検知)、ユーザー名の漏えい、ログインの総当たり対策、二要素認証、XML-RPC |
| 設定 | デバッグ表示、管理画面のファイルエディタ、認証キー・ソルト、wp-config.php の権限、HTTPS・SSL証明書、新規ユーザー登録の初期権限、データベースの接続設定、危険な PHP の設定 |
| 防御・公開面 | セキュリティ関連の HTTP ヘッダー、WAF、バックアップ、投稿・ウィジェットへの不正なスクリプトの混入、メールのなりすまし対策(SPF / DMARC) |
インストール
- ダウンロードした圧縮ファイルを解凍後、
cmswp-security-checkディレクトリをwp-content/pluginsディレクトリにアップロードします。(WordPressの管理画面から圧縮ファイルを直接アップロードしてインストールすることも可能です) - WordPressの管理メニューからプラグインを選択し、CMS×WP セキュリティチェックプラグインを有効化します。
- 管理メニューに「セキュリティチェック」が追加されます。
使い方
管理メニューの「セキュリティチェック」を開き、「診断を開始する」ボタンを押すだけです。診断は小さな手順に分けて実行するため、サーバーに負担をかけずに数十秒〜数分で終わります。終わると、スコアとランク、カテゴリ別の点数、今すぐ対応したい項目が表示されます。
スコアとランク
各項目は「良好=満点」「注意=半分」「危険=0点」で集計し、100点満点に換算します。
- A(90点以上): 良好
- B(80〜89点): 概ね安全
- C(70〜79点): 要改善
- D(60〜69点): 危険
- E(59点以下): 非常に危険
見つかった問題と具体的な対処方法
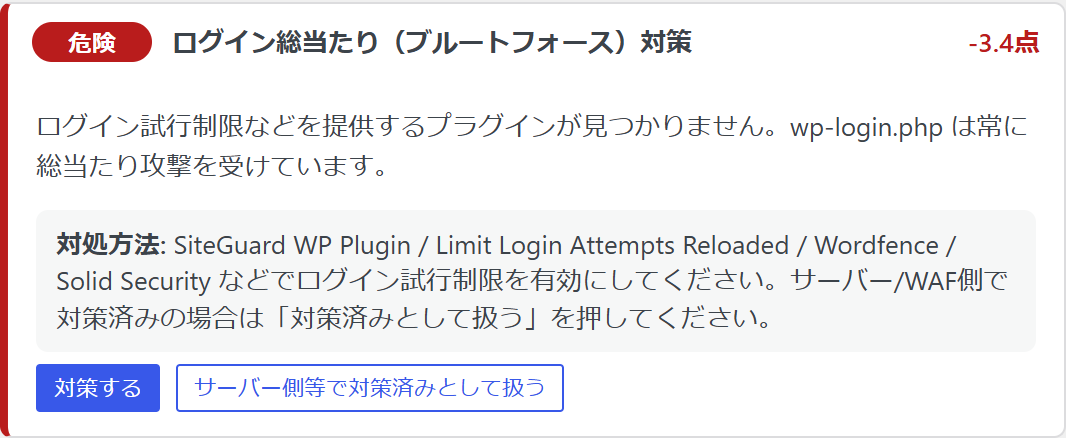
すべての診断項目は、カテゴリごとに「良好」「注意」「危険」で表示されます。問題のある項目を開くと、何が見つかったのか、そしてどう直せばよいのかが具体的に書かれています。
- 今すぐ対応したい項目(優先度順): 失点の大きい順に並べて表示するので、どこから手を付ければよいかがわかります。
- サーバー側で対策済みの項目: ログインの総当たり対策・WAF・バックアップなどをサーバー側で行っている場合は、「対策済みとして扱う」を押せば満点として数えます。
- 誤検知の除外: マルウェアスキャンで検出されたファイルが問題のないものであれば、「問題なしとして除外」できます。ファイルの内容が変わると、自動で再び検査します。
- 公開してよいファイルの例外: 配布用の ZIP など、わざと公開しているファイルは例外に登録できます。
CMS×WP のプラグインのバージョン確認
cmswp.jp で公開しているプラグイン(フロントエンドユーザー管理、ネットショップ管理、メールマガジンニュースレターなど)を使っている場合は、cmswp.jp の最新版と照合します。CMS×WP のプラグインは WordPress の公式ディレクトリにないため、「ダッシュボード → 更新」に新しい版が出ないことがありますが、この診断で古い版のままになっていないかを確認できます。
- 古い版を使っている場合は、CMS×WP サブスクで最新版にアップグレードする方法をご案内します。
- 照合は、cmswp.jp が公開している最新版の一覧を取得して、サイトの中で行います。インストール済みのプラグインの一覧は送りません。
サーバーソフトの既知の脆弱性とサポート期限
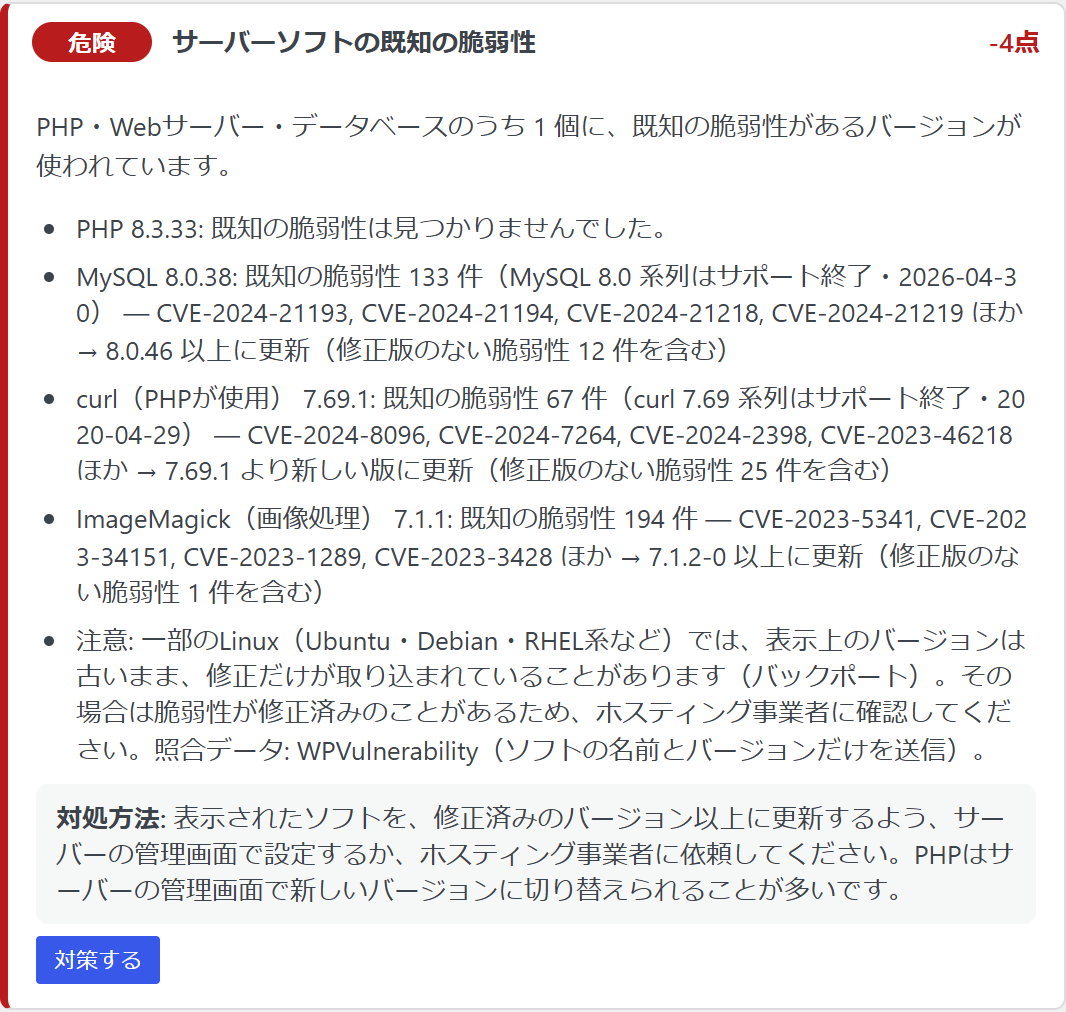
PHP・Webサーバー・データベース・curl・ImageMagick のバージョンを、既知の脆弱性(CVE)のデータベースと照合し、該当する脆弱性の件数・CVE番号・修正されたバージョンを表示します。OS や OpenSSL がサポート期限を過ぎていないかも確認します。
- 照合のために送るのは、ソフトの名前とバージョン、OS の名前だけです。サイトの URL や診断結果は送りません。
- 設定でオフにすることもできます。
セキュリティ対策プラグインとの連携
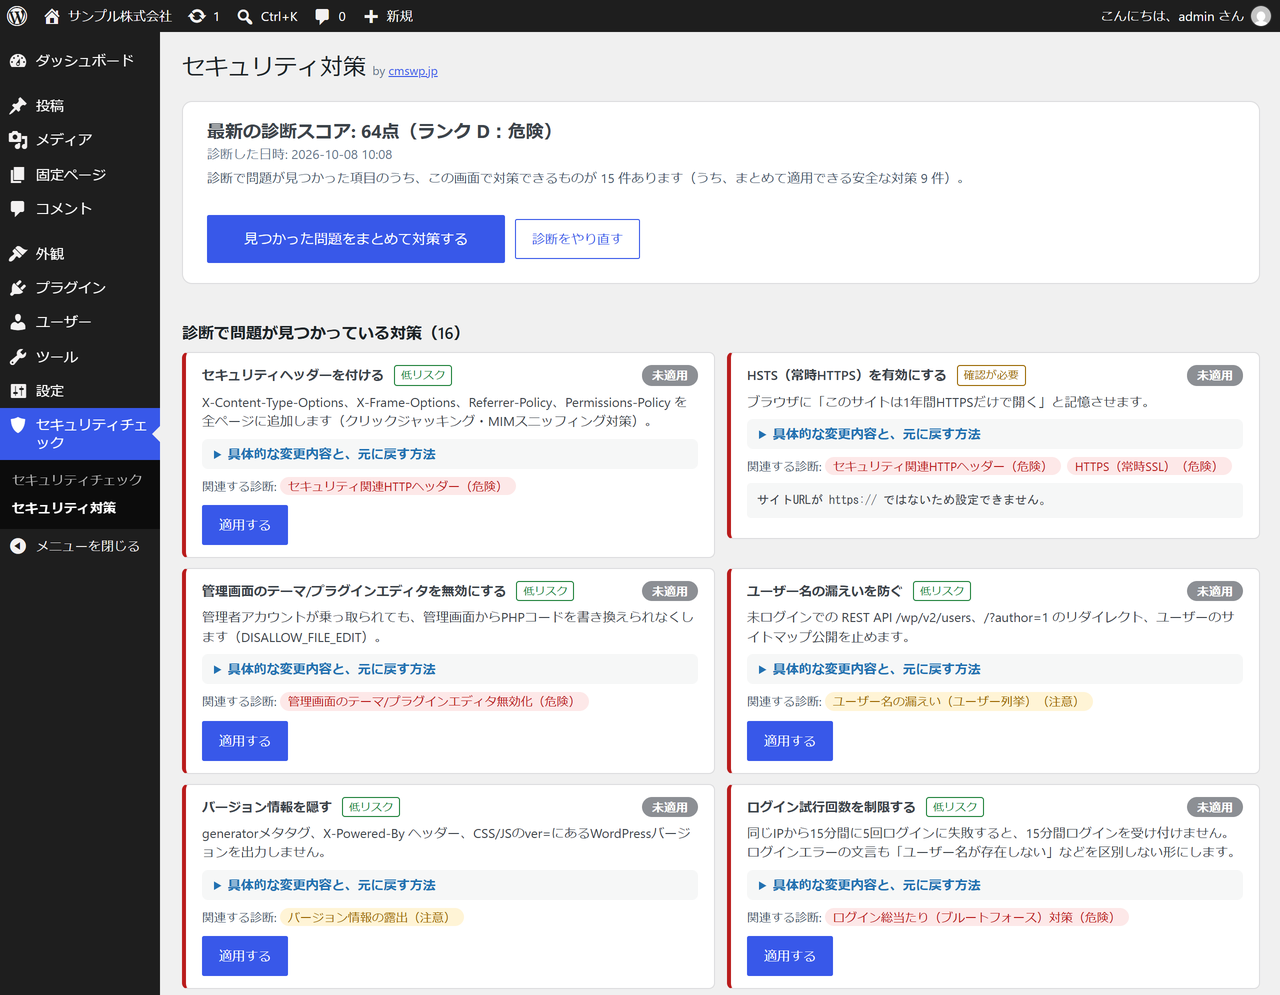
姉妹プラグイン「CMS×WP セキュリティ対策プラグイン」(有料)をあわせて入れると、診断結果の各項目に「対策する」ボタンが表示されます。見つかった問題を、その場でワンクリックで対策できます。
- まとめて対策: 安全に適用できる対策は、「見つかった問題をまとめて対策する」ボタンで一度に適用できます。
- 主な対策: セキュリティヘッダーの追加、XML-RPC の停止、ログインの試行回数の制限、ユーザー名の漏えい防止、管理画面のファイルエディタの無効化、uploads 内での PHP 実行の禁止、不要なファイルの削除など。
- 変更内容がわかる: 対策ごとに「具体的な変更内容と、元に戻す方法」を確認してから適用できます。
- すぐに効果を確認: 対策したあとに「診断をやり直す」を押すと、スコアがどう変わったかを確認できます。
定期診断とメール通知
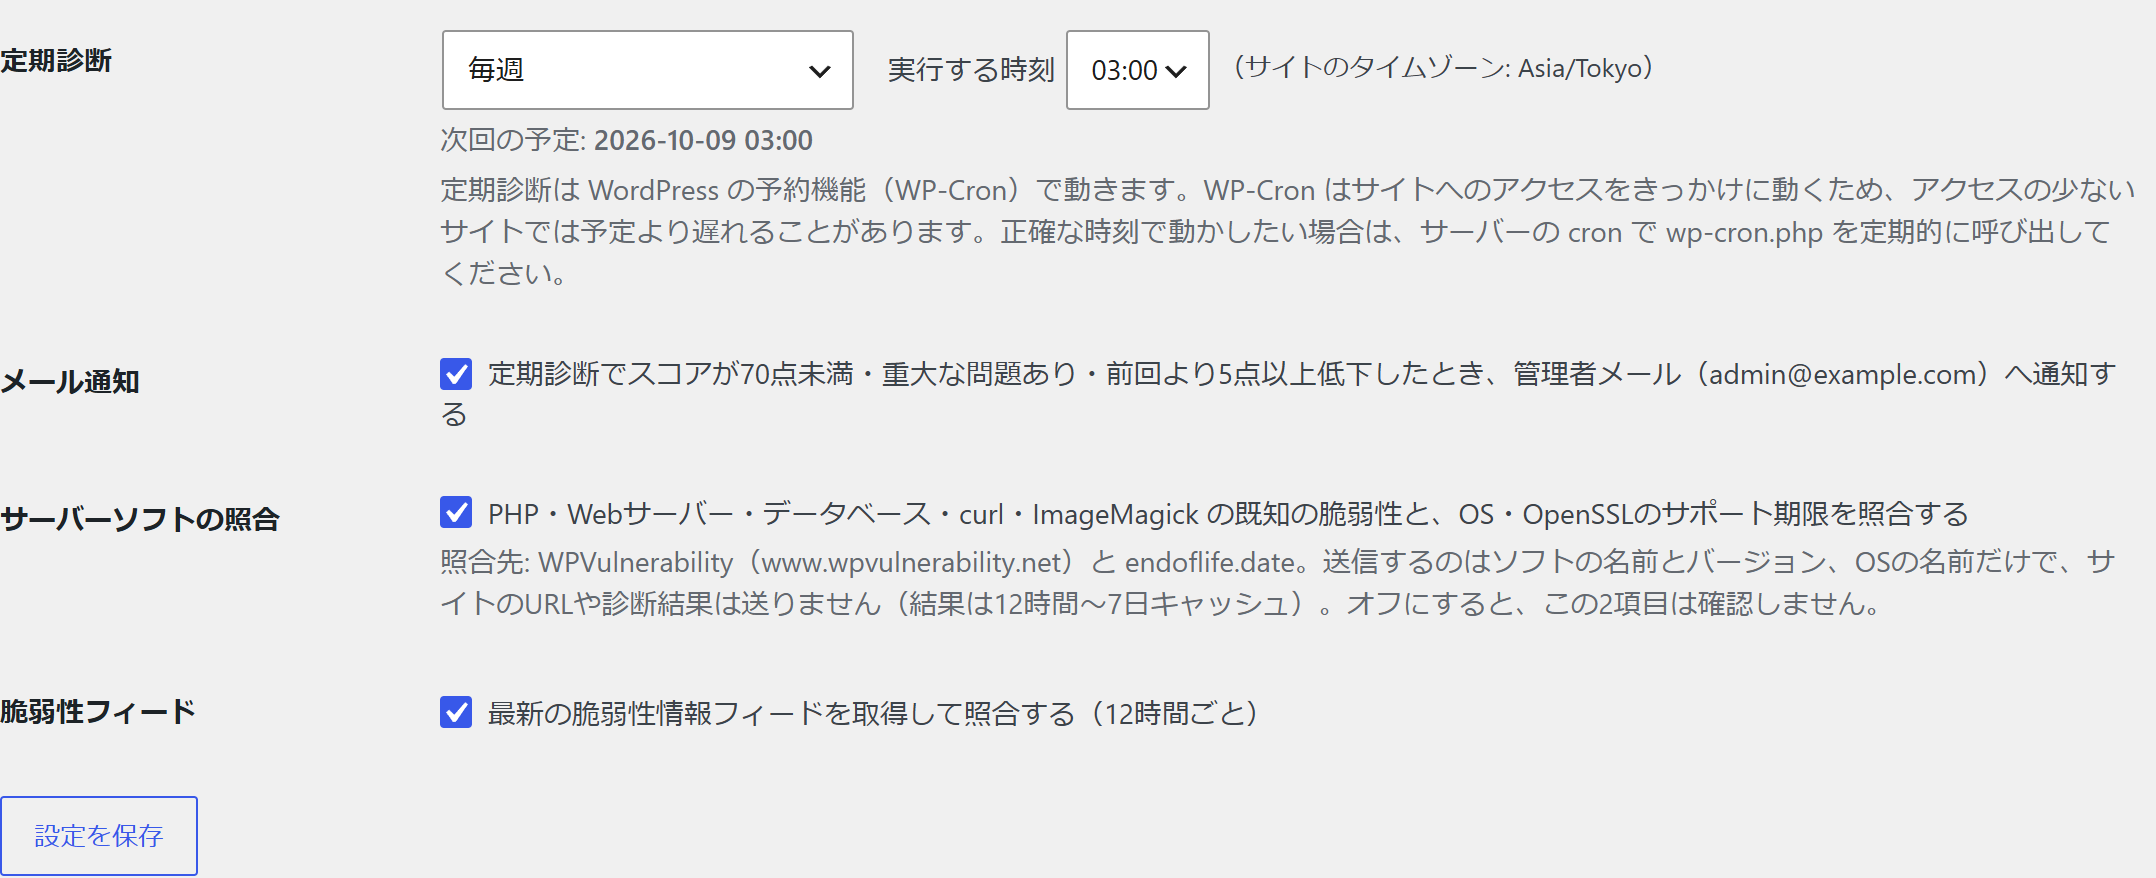
一度設定しておけば、あとは自動で定期的に診断します。
- 頻度と時刻を選べる: 毎日・3日ごと・毎週・2週間ごと・毎月から、実行する時刻とあわせて選べます。
- 問題があればメールで通知: スコアが70点未満になったとき、重大な問題が見つかったとき、前回より5点以上下がったときに、管理者にメールでお知らせします。改ざんや新しい脆弱性に早く気づけます。
最新の脆弱性情報フィード
プラグイン・テーマの脆弱性データは、CVE Program(CVE List V5)をもとに cmswp.jp がまとめ、フィードとして公開しています。プラグインはこのフィードを12時間ごとに取得して、インストール済みのプラグイン・テーマと照合します。
- プラグインには直近12か月の重大な脆弱性のデータを同梱しているため、フィードを取得できない環境でも照合できます。
- 対象は CVSS 7.0 以上の重大な脆弱性です。すべての脆弱性を網羅するものではありません。
- フィードを取得するときに、サイトの URL や診断結果は送りません。
マルチサイト対応
マルチサイトでは、ネットワーク管理画面から特権管理者だけが使えます。設定・診断結果・除外リストはネットワーク全体で1つにまとめて管理し、どのサイトでも使われていないプラグインやテーマなども正しく判定します。
ご注意
- 自動診断は代表的なリスクを確認するものです。100点でも安全を保証するものではありません。
- マルウェアの検出は、特徴的なパターンによる簡易検査です。誤検知や検出漏れがあり得ます。
- ログインの総当たり対策・二要素認証・WAF・バックアップは、サーバー側で行っている場合にプラグインから検出できないことがあります。その場合は「対策済みとして扱う」を押してください。
動作環境
- WordPress 6.0 以上
- PHP 7.4 以上
ライセンス
このプラグインは、WordPressと同じライセンスであるGNU GPLを採用しています。CVE® は The MITRE Corporation の登録商標です。
変更履歴
- 1.6.3 2026年10月8日
- 初リリース
多言語化
- 英語、日本語対応